Frío hackeado: cómo arruinaron 350 heladeras francesas desde una notebook y qué te enseña a vos
Un ataque a controladores de refrigeración daneses dejó supermercados sin cadena de frío y mercadería perdida. La vulnerabilidad es de manual y las recomendaciones, también.
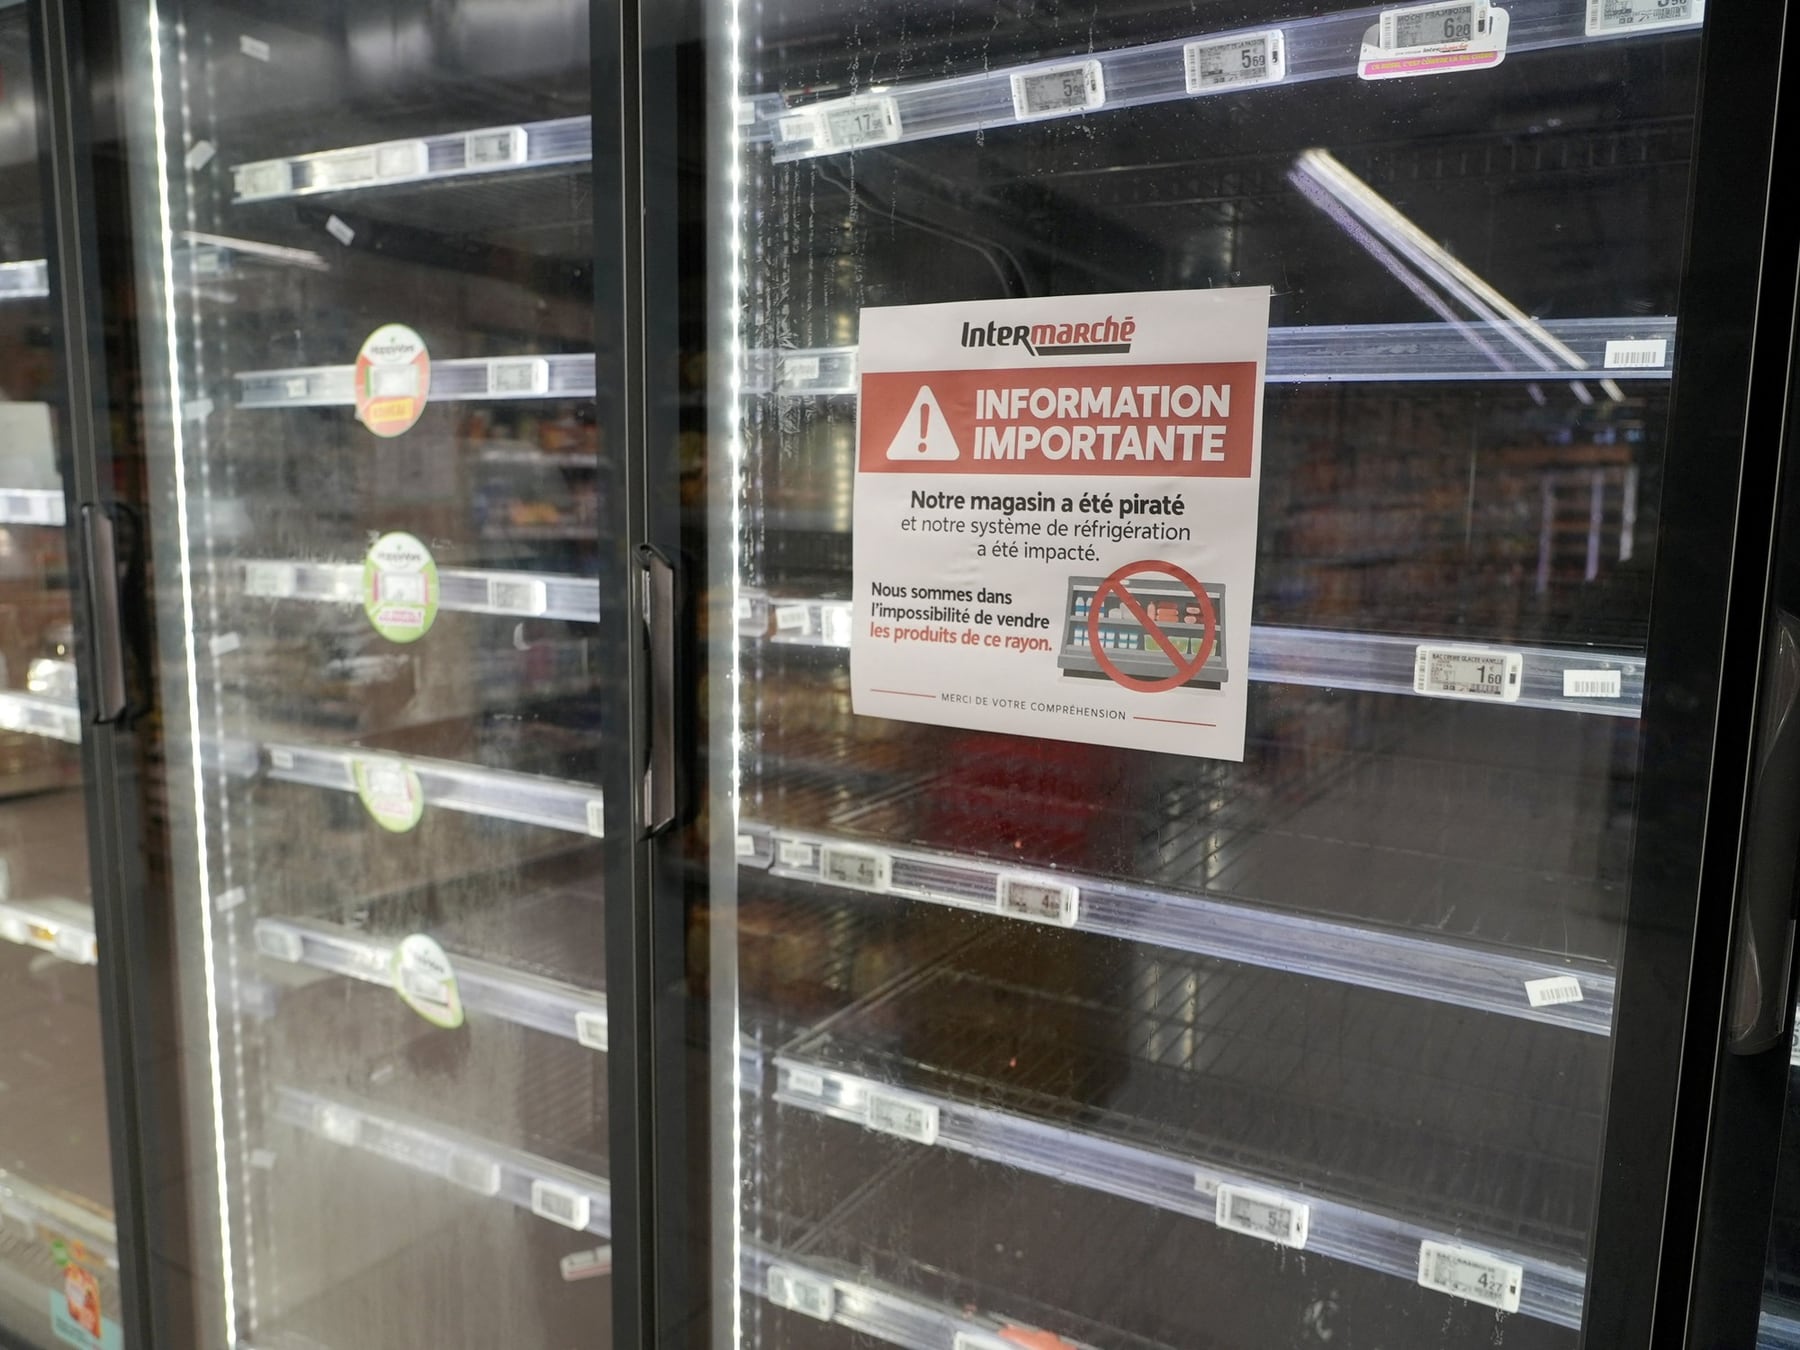
El otro día se me rompió la heladera de casa. Fue un drama menor: bolsa de hielo, comida al vecino, paciencia. Ahora imaginen eso multiplicado por 350 supermercados en Francia, con el plus de que nadie tocó un cable: alguien, sentado en cualquier parte del mundo, subió la temperatura de las cámaras hasta los 50 grados desde una computadora. La mercadería fresca se arruinó, la congelada dejó de ser congelada y, según los reportes, hubo hasta focos de incendio. Y acá, del otro lado del océano, la pregunta es inevitable: si les pasó a ellos, ¿qué tan expuestas están las heladeras que refrigeran tu comida?
El blanco del ataque fue Danfoss, una empresa danesa que fabrica controladores industriales de refrigeración. Esos aparatitos son el cerebro de las heladeras y cámaras frigoríficas modernas: regulan temperatura, manejan compresores y organizan los ciclos de descongelamiento desde una consola central. La idea es práctica: una cadena con decenas de sucursales puede monitorear todo sin mandar un técnico a cada local. El problema es que esa comodidad, si no se cuida, se vuelve una puerta abierta de par en par.
La vulnerabilidad explicada sin tecnicismos
Piensen en el controlador como el termostato digital de la heladera, pero conectado a internet. Danfoss reconoció que varios equipos comprometidos usaban versiones viejas de su firmware, es decir, un software interno que ya nadie actualizaba ni mantenía. Para dimensionar la exposición: según el rastreador Shodan, unas 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente. No todas estaban en riesgo, pero la cantidad confirma algo que los especialistas repiten hasta el hartazgo: hay miles de dispositivos industriales colgados de la red como ventiladores de techo.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura.”Braian Arroyo, especialista en ciberinteligencia
Una de las hipótesis más firmes apunta al modelo Danfoss AK-SM 800A. El equipo Team82 de Claroty había detectado fallas que permitían eludir la autenticación y ejecutar comandos a distancia. Es como descubrir que la cerradura de tu casa se abre con un destornillador: el fabricante publica el parche, pero si vos no actualizás, el candado sigue roto.
Qué puede hacer un atacante una vez adentro
- Subir la temperatura de cámaras y heladeras de manera gradual hasta arruinar la cadena de frío.
- Modificar los ciclos de descongelamiento para forzar al equipo a trabajar en parámetros inseguros.
- Desactivar alarmas que alertarían a los operarios sobre fallas.
- Provocar picos de consumo o recalentamiento que deriven en incendios.
Los reportes del incidente indican que los cambios en los ciclos de descongelamiento elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos generaron focos de incendio. Las autoridades francesas todavía no confirmaron oficialmente que las fallas del AK-SM 800A hayan sido el vector exacto, pero el caso sirve para entender un patrón que se repite en la industria.
El especialista consultado lo resume con una imagen útil: encontrar un dispositivo conectado a internet es ver la puerta, no entrar. Para abrirla hace falta una falla explotable, una contraseña filtrada o una configuración floja. La mala noticia es que esas tres cosas abundan. La buena es que también abundan las recomendaciones para evitarlas.
El consejo práctico, que también aplica a tu PyME
- Mantener actualizado el firmware de cualquier controlador industrial conectado a la red.
- Cambiar las contraseñas por defecto que vienen de fábrica, sin excepciones.
- Segmentar la red: que el sistema de heladeras no comparta Wi-Fi con las cajas o las cámaras de seguridad.
- Limitar el acceso remoto solo a personal autorizado y a través de canales cifrados.
- Auditar periódicamente qué dispositivos de la empresa están visibles desde internet con herramientas como Shodan.
A esta altura ya sabemos cómo termina la historia: con la heladera rota y la comida en la basura. La diferencia entre un domingo con bolsa de hielo y un supermercado entero fuera de servicio es, básicamente, un parche de seguridad al que nadie le dio importance. Porque, como decía un jefe que era más correcto: porque, como me dijo una vez un técnico mientras revisaba un termostato, la mejor forma de ahorrar plata en refrigeración es no tener que lamentar un desastre. Lo mismo vale para la seguridad: la mejor forma de ahorrar plata en ciberseguridad es no tener que explicarles a los clientes por qué sus yogures están tibios.
Te puede interesar